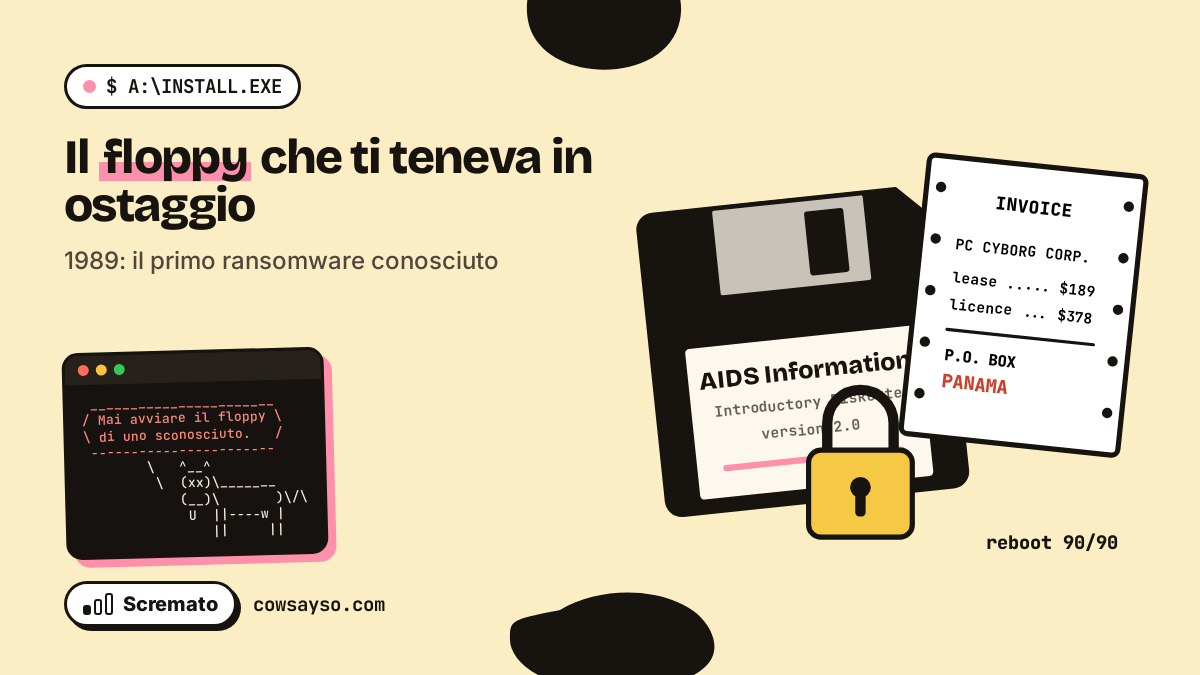
Dicembre 1989. In ufficio arriva un pacchetto: un floppy con l’etichetta «AIDS Information – Introductory Diskette». Gratis, non richiesto, sul tema sanitario più serio del decennio, con un questionario interattivo per valutare il proprio rischio. Cosa potrebbe mai andare storto?
Tutto. Quel floppy è stato il primo ransomware conosciuto della storia. Mettetevi comodi: è la storia di un computer preso in ostaggio da un programma che vi aveva avvisati, per iscritto, e del controllo bagagli più strano della storia del crimine informatico.
Il pacchetto
Secondo Virus Bulletin, la rivista specializzata che analizzò il caso nel gennaio 1990, diverse migliaia di dischi furono spediti da Londra tra l’8 e il 12 dicembre 1989 (racconti successivi parlano di circa 20.000). Arrivarono a utenti di computer nel Regno Unito, in Europa, in Africa, in Scandinavia e in Australia.
I destinatari non erano casuali. Nel Regno Unito i dischi furono spediti agli abbonati della rivista PC Business World, una lista che, parole della rivista, era stata «ottenuta con l’inganno». Nel mirino finirono anche i delegati di un congresso mondiale sull’AIDS tenuto a Stoccolma, e gli abbonati di riviste economiche francesi e italiane.
Le clausole in piccolo
La parte migliore: il disco arrivava con un volantino, e il volantino vi avvisava. Diceva che il software avrebbe «danneggiato altre applicazioni» e che avreste dovuto un risarcimento a una società chiamata PC Cyborg Corporation. La minaccia era nel contratto di licenza. Letteralmente.
Novanta riavvii
Il disco conteneva due programmi scritti in QuickBASIC 3.0. Il questionario, AIDS.EXE, era innocuo. L’installatore, INSTALL.EXE, no. Creava una serie di directory nascoste con nomi fatti del carattere ASCII 255, che a schermo sembra uno spazio, e sostituiva in silenzio AUTOEXEC.BAT, il file che il DOS esegue a ogni accensione:
echo off
C:
cd\
rem  PLEASE USE THE auto.bat FILE INSTEAD OF autoexec.bat FOR CONVENIENCE
auto.bat
Quel rem sembra un commento innocuo, ma il carattere invisibile che lo segue lo trasforma nel nome di un programma: il trojan stesso. Da quel momento, a ogni accensione del computer, aggiungeva uno a un contatore. Nient’altro. Tutto funzionava. Per circa novanta riavvii.
Poi la trappola scattava. Il programma nascondeva tutte le directory del disco C:, rimescolava i nomi di quasi tutti i file e riempiva lo spazio libero rimasto. Da lì in poi fingeva di essere il DOS: voi scrivevate comandi, lui rispondeva come il DOS, ma comandava ancora lui. Tra i file elencati c’era un READ.ME che in realtà non esisteva:
C:\> TYPE READ.ME
You are advised to stop using this computer.
The software lease has expired.
Important: Renew the software lease before you use this computer again.
Tradotto: «Vi consigliamo di smettere di usare questo computer. La licenza del software è scaduta. Rinnovate la licenza prima di usare di nuovo questo computer». E per pagare? Vi si diceva di accendere la stampante, che stampava una fattura: un noleggio da 189 dollari, oppure una licenza completa da 378, da spedire a PC Cyborg Corporation presso una casella postale a Panama.
L’antidoto, gratis
Nel Regno Unito, PC Business World chiamò subito Jim Bates, un analista che smontò il programma riga per riga. Ne ricavò uno strumento di rimozione, AIDSOUT, e uno di recupero, CLEARAID, che ripristinava i nomi rimescolati. Il suo giudizio su Virus Bulletin resta la migliore recensione di tutta la faccenda: «While the conception is ingenious and extremely devious, the actual programming is quite untidy», l’idea è ingegnosa e molto subdola, ma la programmazione è piuttosto disordinata.
Lo stesso numero faceva notare che i normali antivirus non si erano accorti di nulla: solo i programmi di checksum, che si accorgono quando un file cambia, avevano notato l’AUTOEXEC.BAT manomesso.
La valigia di Schiphol
L’autore era il dottor Joseph Popp, biologo evoluzionista americano. Poche settimane dopo la spedizione stava tornando da un seminario dell’OMS a Nairobi quando, all’aeroporto di Schiphol ad Amsterdam, scrisse «DR. POPP HAS BEEN POISONED», il dottor Popp è stato avvelenato, sulla valigia di un altro passeggero. La perquisizione dei suoi bagagli che ne seguì portò alla luce i collegamenti con PC Cyborg.
L’FBI lo arrestò negli Stati Uniti e fu estradato in Gran Bretagna, accusato di estorsione e danneggiamento. I suoi avvocati sostennero che i soldi sarebbero andati a programmi alternativi di educazione sull’AIDS. Il processo non si fece mai: nel novembre 1991 il giudice Geoffrey Rivlin stabilì che Popp non era in grado di affrontarlo, e fu rimandato negli Stati Uniti. Lì tornò alla biologia evoluzionistica, pubblicò un libro intitolato Popular Evolution, e oggi un farfallario nello stato di New York porta il suo nome.
Primo ransomware, non primo trojan
Il disco AIDS viene spesso chiamato «il primo trojan», ma quel titolo spetta a qualcun altro. A metà degli anni Settanta John Walker scrisse ANIMAL, un gioco di indovinelli che si copiava di nascosto in tutte le directory che riusciva a raggiungere. Non fece male a nessuno. Il disco AIDS è un’altra cosa: il primo ransomware conosciuto, un programma che prende in ostaggio i vostri dati e chiede soldi.
Il suo punto debole fatale era crittografico. La chiave per rimediare al danno stava dentro il programma stesso, quindi chiunque lo analizzasse poteva costruire l’antidoto, ed è esattamente quello che è successo. Nel 1996 i crittografi Adam Young e Moti Yung mostrarono come la crittografia a chiave pubblica avrebbe eliminato quel punto debole, e diedero un nome alla materia: criptovirologia. I ransomware moderni hanno seguito il consiglio. Purtroppo.
Muuu. 🐄